Fracasaron las heladeras inteligentes: un ataque hacker arruinó mercadería en cientos de supermercados franceses
Piratas informáticos vulneraron los controladores de refrigeración de una marca danesa con software sin actualizar. El caso reabre el debate sobre la ciberseguridad en la logística de alimentos.
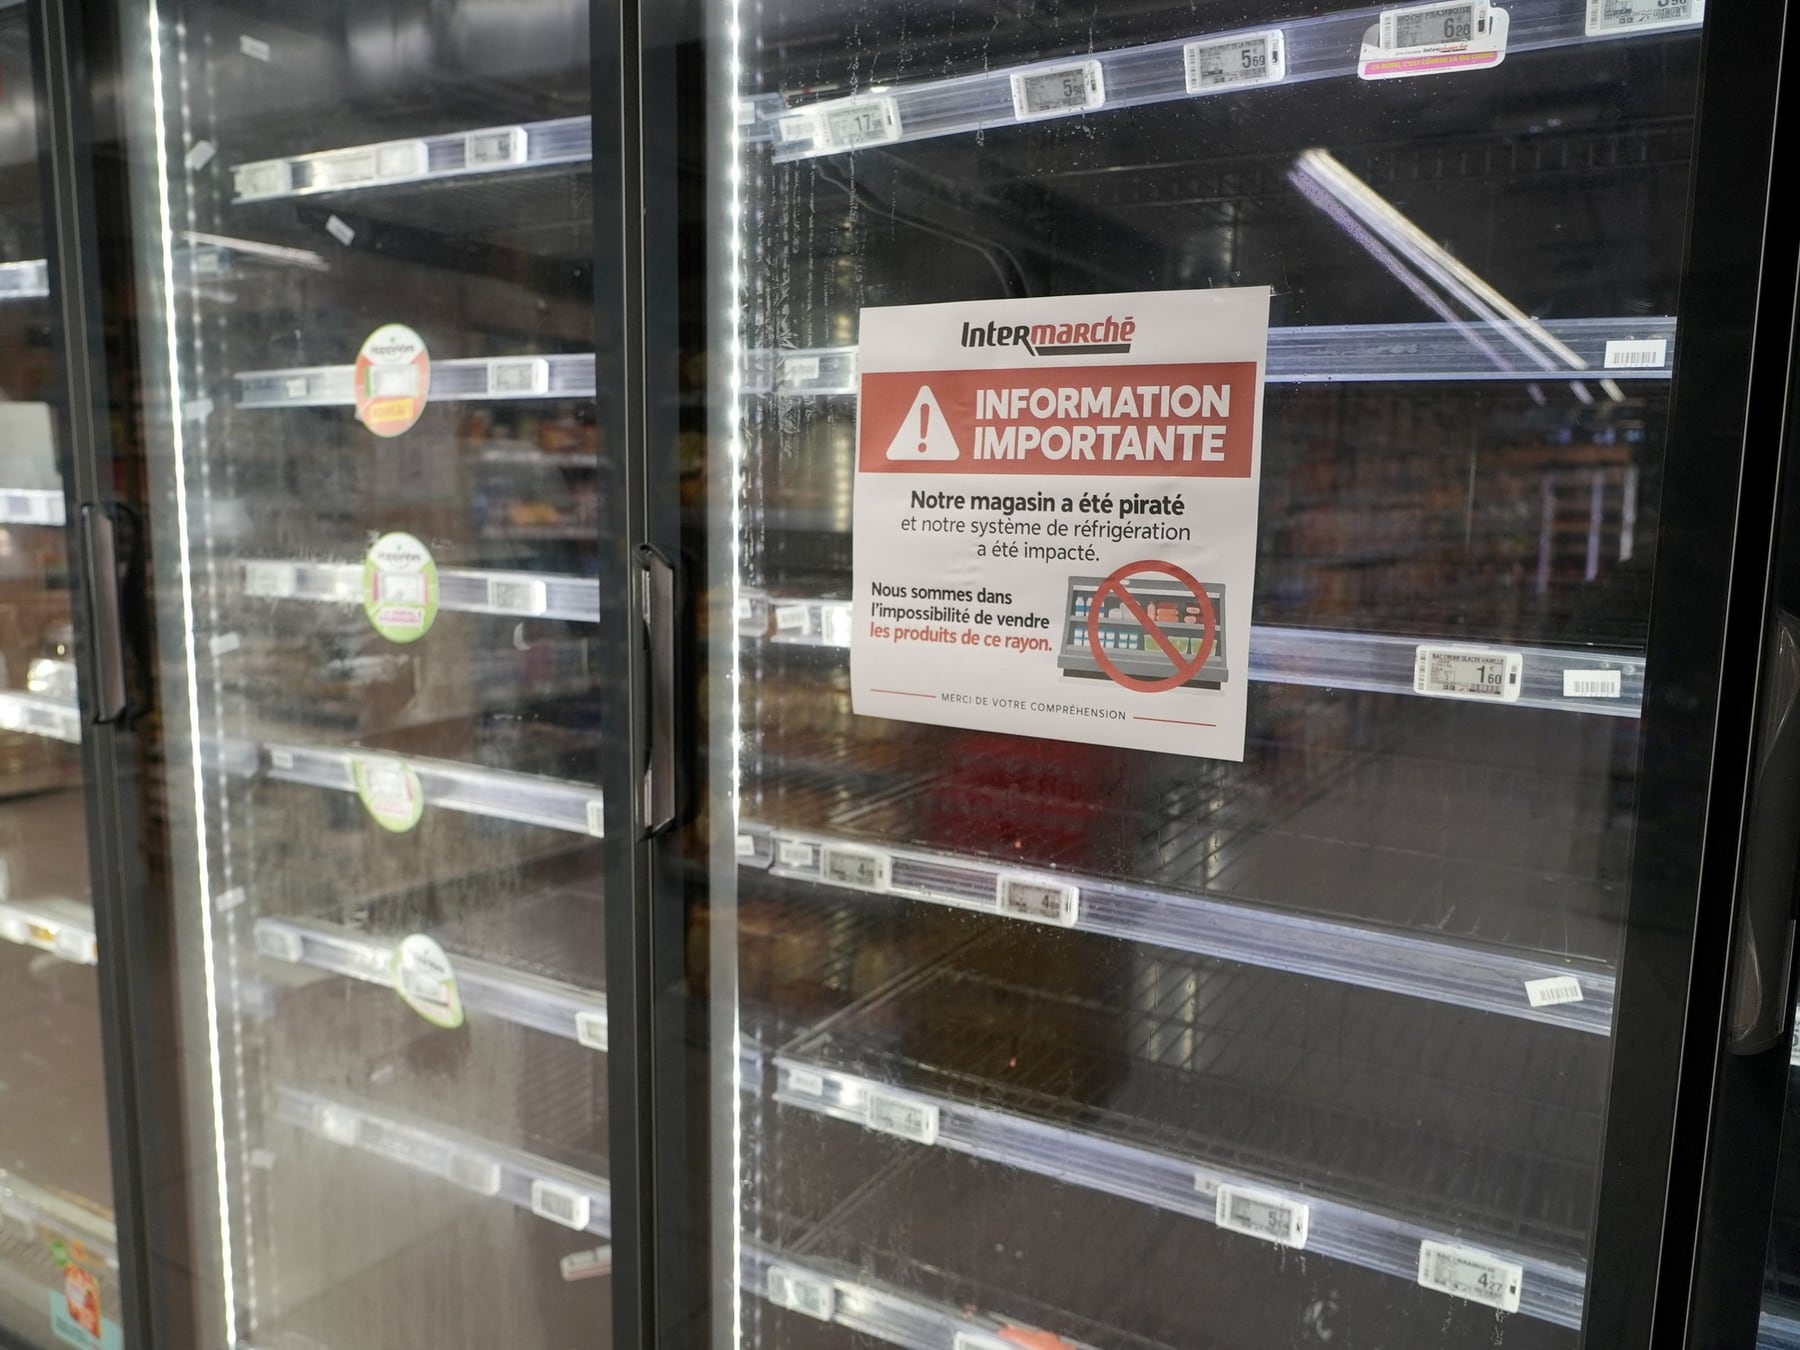
Lo que les pasó a más de 350 supermercados en Francia es de esas cosas que parecen sacadas de una película, pero pasaron de verdad: alguien entró desde afuera a las computadoras que regulan las heladeras y las cámaras de frío, les subió la temperatura hasta cerca de 50 grados y terminó pudriendo comida fresca y congelada. En algunos locales, el descontrol térmico llegó a provocar incendios.
Para entender la dimensión del problema conviene aclarar algo: las heladeras de un supermercado moderno ya no son un simple cajón frío. Llevan adentro una pequeña computadora, llamada controlador, que se ocupa de medir la temperatura, prender y apagar el compresor y manejar los ciclos de descongelamiento. Esa información se manda a una consola central, y desde ahí un técnico puede supervisar decenas de sucursales sin moverse de su silla. Esa misma comodidad es la que volvió vulnerables a los atacantes.
Los equipos comprometidos son de una firma danesa
Los controladores afectados los fabrica Danfoss, una empresa danesa especializada en refrigeración industrial. La compañía reconoció que varios de los equipos hackeados usaban versiones viejas de su software interno, algunas ya sin soporte técnico ni actualizaciones disponibles. Peor aún: al momento del ataque, unas 4.500 interfaces de Danfoss estaban accesibles desde internet, según relevamientos con la herramienta Shodan, que sirve para encontrar dispositivos conectados a la red pública.
“Shodan nos puede mostrar dónde está esa puerta digital, pero eso no significa que tengamos la llave para abrirla. Para ingresar hace falta una vulnerabilidad concreta, una contraseña filtrada o una configuración mal hecha. A veces, esos problemas permiten entrar incluso sin conocer la clave.”Braian Arroyo, especialista en ciberinteligencia
Una de las hipótesis más firmes apunta al modelo Danfoss AK-SM 800A. El equipo de investigación Team82, de la empresa Claroty, había descubierto fallas en ese controlador que permitían saltarse la autenticación y ejecutar comandos a distancia. Danfoss publicó parches para corregir esos agujeros, pero las autoridades francesas todavía no confirmaron que hayan sido exactamente esos los usados en el ataque.
- Alterar la temperatura de las heladeras y cámaras de frío.
- Modificar los ciclos de descongelamiento.
- Apagar alarmas que avisan cuando algo se sale de rango.
- Dejar los compresores funcionando sin control, con riesgo de incendio.
Para que se entienda con un ejemplo de la casa: es como si la cerradura del tanque de agua del barrio tuviera una falla de fábrica conocida, el dueño no la hubiera cambiado nunca y cualquiera con una ganzúa pudiera abrirla desde la vereda. Eso, multiplicado por cientos de sucursales.
En criollo, lo que pasó fue esto: la refrigeración industrial lleva años digitalizándose, y muchas empresas compran equipos pensando solo en cuánto enfrían, no en qué tan seguros son. Un becario del área de sistemas con el que consulté me lo resumió así: compramos la heladera, no el antivirus. Y así como actualizamos el celular cada dos semanas, estos controladores también piden parches que, si no se aplican, dejan la puerta abierta.
¿Y eso para qué sirve?
Sirve para tomar dimensión de un riesgo que en la Argentina todavía suena ajeno, pero no lo es. Cadenas locales con cientos de sucursales usan controladores parecidos, también conectados a la red para ahorrar costos de mantenimiento. Si un ataque como este llegara a Buenos Aires o Rosario, el daño no sería solo tecnológico: sería comida perdida, proveedores sin cobrar y góndolas vacías. Por eso, más allá del caso francés, la lección es concreta: en sistemas industriales conectados a internet, la actualización de software deja de ser un trámite y pasa a ser una cuestión de seguridad alimentaria.