TV boxes vendidas en la calle: un estudio chileno detectó que llegan con código malicioso de fábrica
Un análisis presentado en la Ekoparty mostró que al menos un equipo barato, comprado en una feria de Santiago, se conecta solo a un servidor remoto y puede exponer contraseñas y datos bancarios. Los investigadores recomiendan no usarlas y, llegado el caso, desenchufarlas de la red.
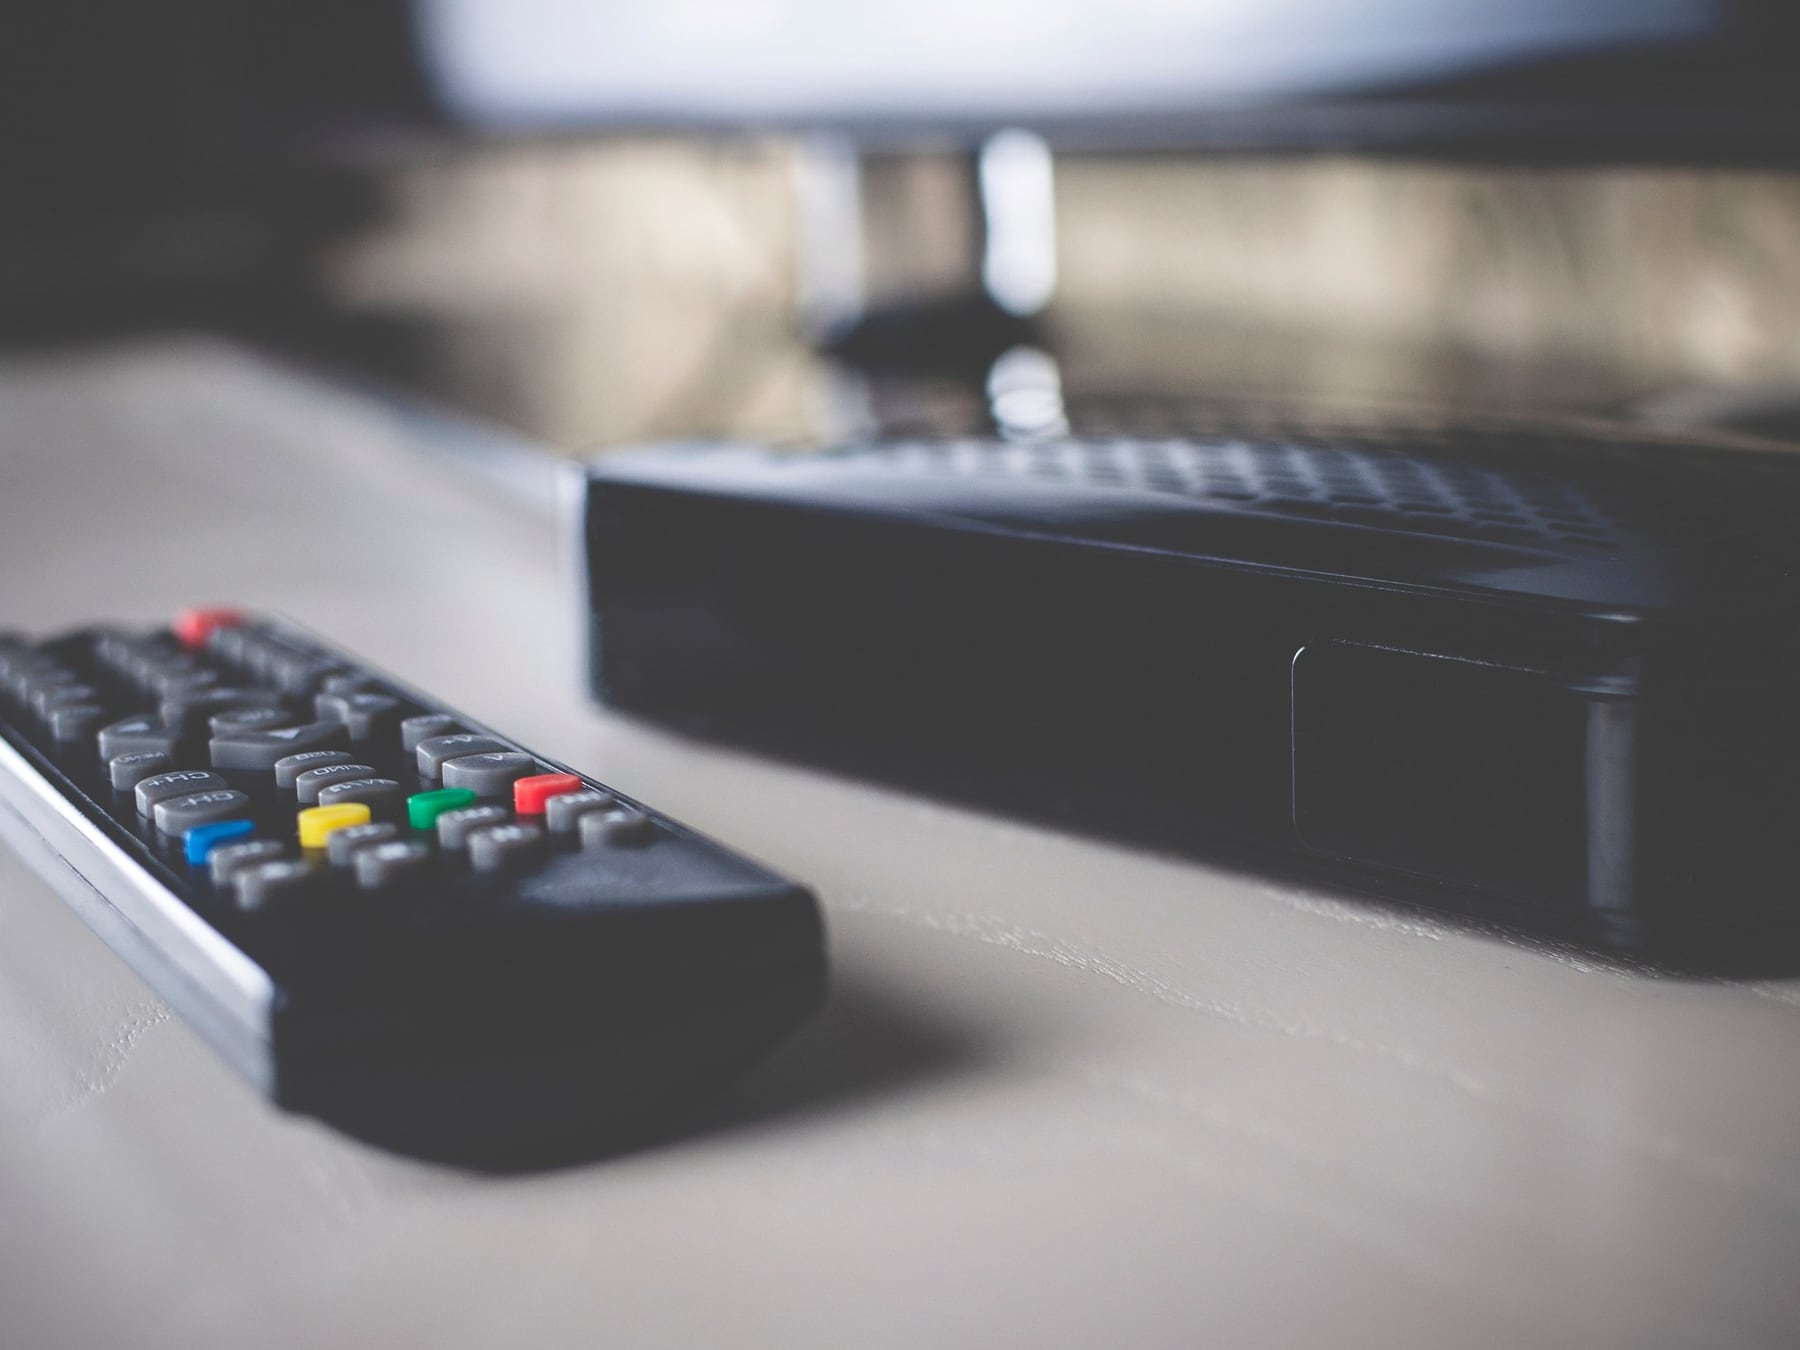
A veces la oferta es lo primero que llama la atención. Una cajita que se enchufa al televisor, abre canales, instala aplicaciones y convierte cualquier pantalla en smart TV por unos pocos miles de pesos. En Argentina se consiguen en Mercado Libre, en locales de computación y hasta en ferias informales, con precios que arrancan cerca de los 27.000 pesos y pueden superar los 66.000 según el modelo y la forma de pago. Pero lo que parece una ganga puede llegar a tu casa con un problema invisible: un código malicioso instalado de fábrica.
Lo cuentan Anthony De La Paz, especialista en seguridad ofensiva, y Patricio Moraga Abarca, consultor senior en ciberseguridad, que compraron uno de estos equipos en una feria de Santiago de Chile para destriparlo. La presentación la hicieron en la Ekoparty 22, la conferencia de seguridad informática que se realiza cada año en Buenos Aires y que es una referencia regional en el tema.
Qué encontraron dentro de la caja
La TV box es, en criollo, una pequeña computadora. Se conecta al televisor por HDMI y corre una versión de Android. La gracia es barata y, por eso, tentadora. Lo que De La Paz y Moraga descubrieron al analizarla es que el equipo, apenas enchufado y sin que nadie tocara nada, ya se estaba comunicando con un servidor de comando y control, o sea, una dirección remota que le da órdenes al aparato. Esa dirección ya estaba catalogada como maliciosa en bases de datos públicas de amenazas informáticas.
Para entender por qué ningún reseteo servía, hay que pensar en capas. Lo que uno ve en la pantalla, los íconos, las aplicaciones, el menú, es la capa de arriba. Debajo está el sistema operativo, que es el software que hace funcionar todo. Y más abajo todavía está el firmware, que es el código básico que le permite a la máquina arrancar, como la letra chica del hardware. Los investigadores abrieron el equipo, sacaron una copia de la memoria y hallaron el código malicioso en esa capa profunda. Por eso, restaurar a valores de fábrica o borrar las apps no soluciona nada: el problema está antes del sistema operativo.
“Tener uno de estos equipos en casa es como tener a un atacante conectado directamente a tu Wi-Fi.”Anthony De La Paz y Patricio Moraga Abarca
Dos riesgos concretos para el usuario
- Proxy silencioso: el equipo puede hacer pasar tráfico de terceros por la conexión de tu casa. Tu IP queda asociada a esa actividad, y servicios o sitios web pueden bloquearla o pedirte verificaciones extra, sin que tengas idea de por qué.
- Botnet: el dispositivo puede sumarse a una red de aparatos controlados a distancia que, coordinados, hacen clic fraudulento, mandan spam o ejecutan otras acciones maliciosas. Tu conexión trabaja para alguien más.
- Robo de datos: si dentro del sistema se ingresan contraseñas, usuarios o datos de tarjeta, el código malicioso puede capturarlos y enviarlos a los atacantes antes de que la información llegue a la app legítima.
Para chequearlo, los investigadores montaron un laboratorio, levantaron un servidor propio que imitaba al original y redirigieron las comunicaciones del equipo hacia su red. En pocos segundos, les bastó para ejecutar órdenes a distancia en el dispositivo. La prueba dejó en evidencia el nivel de control que un tercero puede tener sobre un aparato que muchos tienen conectado al televisor del living.
¿Y eso para qué sirve? Para entender que el precio bajo de una TV box no siempre es un ahorro: puede ser la puerta de entrada a problemas con cuentas bancarias, contraseñas filtradas o incluso con la Justicia, si alguien usa tu conexión para cometer delitos y la IP que queda registrada es la tuya. La recomendación de los especialistas es directa: si ya tenés una de estas cajas en casa, lo más prudente es desenchufarla de internet. Y si pensás comprar una, mejor elegir marcas conocidas, comprarlas en canales formales y mantenerlas siempre actualizadas.